
Ръководство за внедряване на мрежова сегментация: Намаляване на киберриска и ограничаване на прекъсванията на бизнеса
Ransomware атаката рядко остава ограничена само до първото устройство, което достига. След като атакуващият получи идентификационни данни или компрометира крайно устройство, една неограничена мрежа може да му позволи да се придвижи от работна станция към файлови споделяния, сървъри, резервни копия, свързани с облака системи и клиентски данни. Ръководството за внедряване на мрежова сегментация предоставя на бизнес лидерите практичен начин да ограничат този път и да намалят мащаба, разходите и отражението върху застрахователното покритие при инцидент.
Сегментацията не е просто проект за ИТ архитектура. Тя е мярка за защита на бизнеса, която помага да се ограничи оперативното прекъсване, да се защити регулирана информация и да се демонстрира, че достъпът до критични системи е умишлено ограничен. Ако е реализирана неправилно, може да прекъсне легитимни бизнес процеси. Когато е внедрена правилно, тя прави организацията по-трудна за компрометиране и по-лесна за възстановяване.
Мрежовата сегментация е един от най-ефективните механизми за ограничаване разпространението на ransomware. Дори когато нападателите получат първоначален достъп, правилно разделените среди могат да предотвратят превръщането на локален пробив в прекъсване на дейността на цялата организация.
Какво всъщност представлява мрежовата сегментация
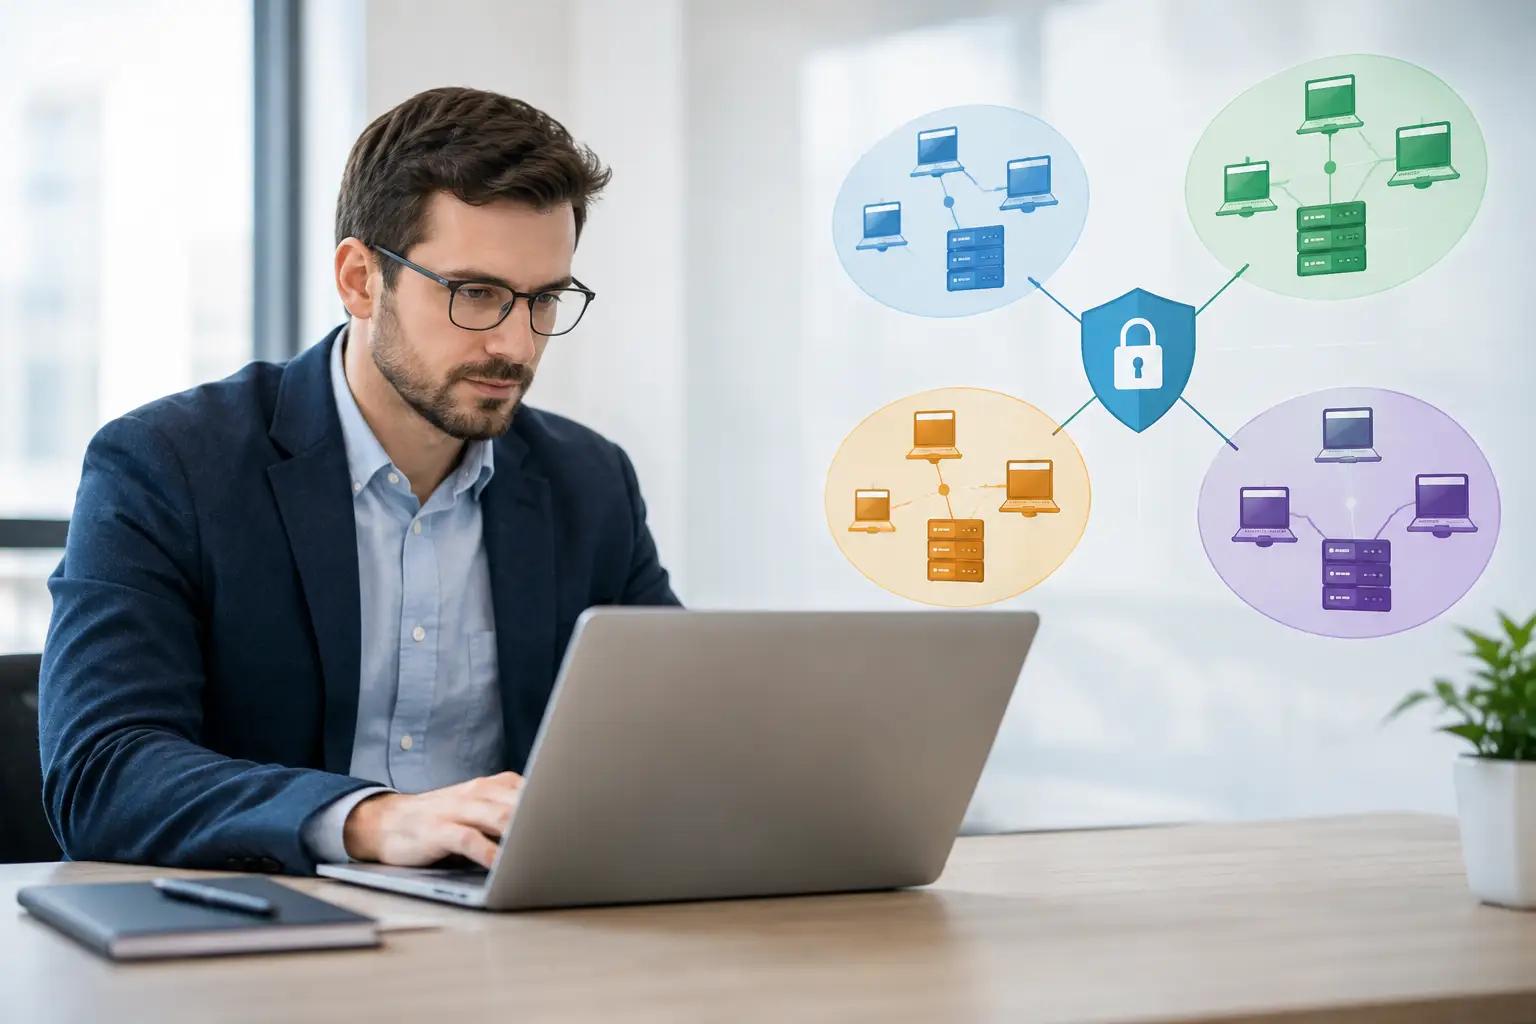
Мрежовата сегментация разделя средата на отделни зони и контролира трафика, който е разрешен между тях.
Вместо вътрешната мрежа да се разглежда като доверена среда, в която повечето устройства могат свободно да комуникират, сегментацията изисква системите да комуникират само когато има ясно определена бизнес необходимост.
Например служебните лаптопи могат да имат нужда от достъп до електронна поща, одобрени облачни услуги и приложен сървър.
Те не би трябвало автоматично да могат да достигат до инфраструктурата за резервни копия, платежни системи, домейн контролери, конзоли за управление на сигурността или производствени бази данни.
Безжичната мрежа за посетители трябва да предоставя достъп до интернет, но да няма достъп до вътрешните ресурси.
Тези граници могат да бъдат наложени чрез защитни стени, VLAN-и, списъци за контрол на достъпа, политики, базирани на идентичност, и механизми за контрол на мрежовия достъп.
Ползи от мрежовата сегментация
| Полза | Влияние върху бизнеса |
|---|---|
| Ограничено странично придвижване | Ограничава разпространението на атакуващия в цялата среда. |
| Подобрена видимост | Подозрителният трафик между зоните става по-лесен за откриване. |
| Защита на данните | Помага за изолиране на регулирана и чувствителна информация. |
| По-бързо възстановяване | Ограничава броя на засегнатите системи по време на инцидент. |
| По-добра готовност за киберзастраховане | Демонстрира по-силни вътрешни контроли пред застрахователите. |
Основното предимство за сигурността е ограничаването на страничното придвижване. Ако фишинг имейл компрометира едно потребителско устройство, сегментацията може да предотврати превръщането на този пробив в прекъсване на работата на цялата организация.
Тя също така подобрява видимостта, защото необичайният трафик между отделните зони става по-лесен за идентифициране и разследване.
Ръководство за внедряване на мрежова сегментация: Започнете от риска
Най-честата грешка е внедряването да започне от технологията вместо от бизнес риска. Закупуването на защитна стена или създаването на VLAN-и преди да бъдат разбрани системите, потребителите и данните често води до сложна мрежа с много изключения и малко реално измерима защита.
Започнете с идентифициране на активите, които биха създали най-сериозни оперативни, правни или финансови последствия, ако бъдат компрометирани или станат недостъпни. Това обикновено включва клиентски и служебни данни, финансови записи, производствени приложения, услуги за управление на идентичности, резервни копия, инструменти за сигурност, оперативни технологии и облачни административни акаунти. Картографирайте къде се намира всеки актив, кой го използва и с кои приложения или услуги трябва да комуникира.
Идентифицирайте критичните за бизнеса системи преди да проектирате правилата за сегментация. Контролите за сигурност трябва да бъдат изградени около бизнес риска, а не само около мрежовата инфраструктура.
Примерни зони на доверие
След това класифицирайте системите в практични зони на доверие.
Точният модел зависи от организацията, но много компании се нуждаят от отделни зони за потребителски устройства, сървъри, привилегирана администрация, резервни копия, достъп за гости и безжични мрежи, връзки с трети страни, облачни натоварвания и платежни или регулирани данни.
| Зона | Типично предназначение |
|---|---|
| Потребителски устройства | Лаптопи, работни станции и крайни потребителски устройства. |
| Сървърна зона | Бизнес приложения и сървърни услуги. |
| Административна зона | Привилегировани акаунти и системи за управление. |
| Зона за резервни копия | Хранилища за резервни копия и платформи за възстановяване. |
| Мрежа за гости | Достъп само до интернет за посетители. |
| Достъп на трети страни | Контролиран достъп за доставчици и партньори. |
| Облачни натоварвания | Хоствани приложения и облачни ресурси. |
| Плащания / Регулирани данни | Чувствителни записи, изискващи допълнителна защита. |
Производствена компания може също да се нуждае от отделни зони за корпоративните ИТ системи и производствените системи на производствената площадка.
Компания за професионални услуги може да постави приоритет върху хранилищата за клиентски данни и инфраструктурата за отдалечен достъп.
Не приемайте, че малкият бизнес се нуждае от опростен дизайн.
Компания с 40 служители, която работи с чувствителни клиентски данни и дистанционни служители, може да има по-голяма нужда от ясно дефинирани граници в сравнение с по-голяма организация с по-малко критични системи.
Обхватът трябва да отразява реалната експозиция към риска, а не само броя на служителите.
Определете разрешения трафик преди да започнете да го ограничавате
Сегментацията е успешна тогава, когато политиките са базирани на известни и необходими комуникации. За всяка връзка между отделните зони трябва да се документират източникът, дестинацията, услугата, портът, протоколът, бизнес собственикът и причината, поради която достъпът е необходим. Това създава матрица за достъп, която може да бъде прегледана от ИТ екипите, оперативните екипи, отговорниците по съответствие и собствениците на системи.
Целевото състояние е принципът на най-малките привилегии: отказ на достъп по подразбиране и разрешаване само на необходимия трафик. Въпреки това твърде бързото преминаване към модел „забранено по подразбиране“ може да прекъсне обработката на заплати, складовите операции, клиентските портали или процесите по архивиране. Поетапният подход е по-безопасен. Използвайте мониторинг на трафика, за да разберете съществуващите зависимости, потвърдете ги със собствениците на приложенията и след това въвеждайте контролите поетапно.
Примерна матрица за достъп
| Изходна зона | Целева зона | Бизнес обосновка |
|---|---|---|
| Потребителски работни станции | Приложни сървъри | Достъп до бизнес приложения. |
| Системи за резервни копия | Производствени сървъри | Операции по архивиране и възстановяване. |
| Достъп на доставчици | Конкретна платформа за поддръжка | Договорени дейности по поддръжка. |
Временните правила заслужават специално внимание. Широкообхватно изключение, създадено за решаване на спешен проблем, може да остане активно с години и неусетно да обезсмисли цялата архитектура на сегментацията.
Всяко изключение трябва да има собственик, бизнес обосновка, дата на одобрение и срок за последващ преглед.
Когато е възможно, използвайте тясно дефинирани правила вместо да разрешавате комуникация между цели мрежови подсегменти.
Изградете архитектурата около критичните граници
Техническите контроли трябва да съответстват на риска на защитаваната зона. VLAN-ите могат логически да разделят устройствата, но сами по себе си не са достатъчни, ако маршрутизацията между тях остава напълно отворена. Защитните стени или контролите от ниво Layer 3 трябва да проверяват и ограничават трафика между зоните. В среди с по-висок риск вътрешните защитни стени за сегментация осигуряват по-задълбочен контрол и логване около критичните сървъри, данни и административни мрежи.
Много организации погрешно вярват, че VLAN-ите сами по себе си осигуряват достатъчна защита. Ефективната сегментация изисква както разделяне, така и контрол на комуникацията. Без ограничения върху трафика между сегментите атакуващите често могат да се придвижват свободно, независимо от логическото разделение.
Първо защитете най-ценната инфраструктура
Третирайте системите за идентичност и резервните копия като приоритетни зони.
Атакуващите често се насочват към домейн контролери, системи за привилегирован достъп и хранилища за резервни копия, защото контролът върху тях може да превърне ограничен пробив в мащабен ransomware инцидент.
Административните работни станции трябва да бъдат отделени от стандартните потребителски устройства, а привилегированите акаунти не бива да се използват за ежедневна работа с електронна поща, уеб браузване или документи.
| Критичен актив | Защо изисква изолация |
|---|---|
| Домейн контролери | Компрометирането им може да осигури контрол върху цялата среда. |
| Системи за резервни копия | Критични са за възстановяването на бизнеса след ransomware инциденти. |
| Системи за привилегирован достъп | Компрометирането на административния достъп може значително да увеличи възможностите на атакуващия. |
| Конзоли за управление на сигурността | Неоторизираният достъп може да деактивира защитните механизми. |
| Производствени бази данни | Съдържат чувствителна бизнес и клиентска информация. |
Осигурете сигурен отдалечен достъп и връзки с трети страни
Отдалеченият достъп и връзките с външни доставчици също изискват внимателно дефинирани граници.
Доставчиците обикновено се нуждаят от достъп до конкретно приложение или система за поддръжка, а не до цялата мрежова инфраструктура.
Когато е възможно, използвайте удостоверен достъп с ограничена продължителност, ограничавайте достижимите ресурси и регистрирайте цялата активност.
В облачни среди приложете същия принцип чрез отделни акаунти, виртуални мрежи, групи за сигурност, роли за идентичност и строго контролирани административни интерфейси.
Предоставяйте на доставчиците достъп само до системите, необходими за изпълнение на техните задачи. Временният достъп с автоматично изтичане значително намалява дългосрочната експозиция към риск.
Тествайте поетапно и планирайте оперативната поддръжка
Проектът за сегментация трябва да бъде внедряван на управляеми етапи, започвайки с пилотна група или една критична граница. Наблюдавайте блокирания трафик, производителността на приложенията, заявките към help desk екипа и логовете за сигурност. Когато се появят неочаквани зависимости, определете дали са легитимни, остарели или потенциално подозрителни, преди да добавяте ново правило.
Тестването трябва да включва както нормални бизнес процеси, така и сценарии при отказ. Уверете се, че потребителите могат да изпълняват задълженията си, планираните задачи работят коректно и екипите за реакция при инциденти запазват достъп до необходимите логове и инструменти. Тествайте възстановяването от резервни копия от отделна зона. По време на ransomware атака резервните копия, които са достъпни от компрометирани производствени системи, могат да бъдат криптирани или изтрити заедно с останалата инфраструктура.
Контролен списък за тестване на сегментацията
| Област за проверка | Очакван резултат |
|---|---|
| Бизнес приложения | Потребителите могат да работят нормално. |
| Мониторинг на сигурността | Инструментите за сигурност продължават да получават логове. |
| Операции с резервни копия | Процесите по архивиране и възстановяване работят коректно. |
| Отдалечен достъп | Оторизираният достъп остава наличен. |
| Реакция при инциденти | Екипите за реакция запазват достъп до необходимите инструменти. |
Оперативната отговорност е от значение
Оперативната отговорност е също толкова важна, колкото и техническата конфигурация.
Някой трябва да отговаря за одобряването на нови връзки, прегледа на правилата във firewall системите, премахването на неизползван достъп и реакцията при аларми.
Промените в приложенията, офис локациите, придобиванията, облачните услуги и доставчиците могат да създадат нови комуникационни пътища в мрежата.
Сегментацията е контрол, който изисква постоянна поддръжка, а не еднократна инсталация.
Свържете сегментацията със съответствието и киберзастраховането
Много рамки за съответствие и въпросници за сигурност от клиенти изискват организациите да ограничават достъпа до чувствителни данни и да отделят критичните системи от общите потребителски мрежи. Сегментацията подпомага изпълнението на тези изисквания, но не замества по-широки контроли като многофакторна автентикация, решения за откриване и реакция при инциденти, управление на уязвимостите, защитени резервни копия, планиране на реакцията при инциденти и обучение на служителите за сигурност.
Тя има и практическо значение за киберзастраховането. Застрахователите все по-често оценяват дали една организация може да предотврати или ограничи ransomware атака, да защити привилегирования достъп и да възстанови системите след инцидент. Те могат да задават въпроси относно мрежовите контроли, отдалечения достъп, изолирането на резервните копия, логването и защитата на крайните устройства по време на процеса по оценка на риска. Добре поддържаната документация за мрежовите зони, правилата за достъп, извършените прегледи и тестове подпомага по-точната комуникация относно нивото на риска.
Киберзастраховане и мрежова сегментация
| Въпрос на застрахователя | Как сегментацията помага |
|---|---|
| Може ли ransomware атаката да бъде ограничена? | Ограничава страничното придвижване между системите. |
| Защитени ли са привилегированите системи? | Създава отделни административни зони с ограничен достъп. |
| Могат ли резервните копия да бъдат изолирани? | Разделя инфраструктурата за възстановяване от производствените системи. |
| Защитени ли са критичните данни? | Ограничава достъпа до чувствителните активи и данни. |
Застрахователното покритие трябва да бъде разглеждано заедно с техническата програма за сигурност. Дори добре реализираната сегментация не може напълно да елиминира прекъсването на бизнеса, разходите за уведомяване на засегнатите страни, правните разходи, разследванията по дигитална криминалистика, исканията за откуп или отговорността към трети страни след сериозен инцидент.
От друга страна, киберзастраховката сама по себе си не може бързо да възстанови слабо защитена среда. Най-силната позиция се постига чрез комбинация от превенция, ограничаване на щетите, документирани възможности за възстановяване, подходящо застрахователно покритие и достъп до експертна помощ при предявяване на претенция.
Измервайте дали сегментацията работи ефективно
Една ефективна програма за мрежова сегментация се измерва с реални доказателства, а не само с архитектурни диаграми.
Преглеждайте броя на неограничените пътища към критични активи, процента от firewall правилата с документиран собственик и предназначение, маршрутите за привилегирован достъп, блокираните опити за свързване и времето, необходимо за изолиране на компрометирано устройство.
Проследявайте всички изключения като част от регистър на риска, особено правилата, които позволяват широк достъп между потребителски и сървърни мрежи.
Ключови показатели за ефективност на сегментацията
| Показател | Защо е важен |
|---|---|
| Отворени пътища към критични активи | Показват реалния размер на експозицията към атаки. |
| Документирани firewall правила | Подобряват управлението и проследимостта на контрола. |
| Блокирани опити за свързване | Показват ефективността на контролните механизми. |
| Време за изолиране на засегнато устройство | Измерва готовността за реакция при инциденти. |
Периодичните прегледи на достъпа са задължителни. Правило, което е било оправдано за определен проект преди шест месеца, може вече да не е необходимо.
Сканирането за уязвимости и тестовете за проникване също могат да открият неочаквани маршрути между сегментите.
Ако тестов потребител на стандартна работна станция може да достигне до системите за управление на резервни копия или чувствителна база данни без реална бизнес необходимост, тази граница изисква незабавно внимание.
Мрежовата сегментация е най-ценна преди инцидентът да разкрие липсващите граници в инфраструктурата на организацията. Компаниите, които поставят фокус върху критичните зони, поддържат ясен контрол върху достъпа, тестват редовно процедурите за възстановяване и комбинират сегментацията с цялостна стратегия за сигурност, са значително по-добре подготвени да устоят на ransomware атаки, да намалят киберриска и да се възстановят по-бързо след инцидент.
Често задавани въпроси
Какво представлява мрежовата сегментация?
Мрежовата сегментация е практика за разделяне на мрежата на отделни зони с контролирани правила за достъп между тях. Тя ограничава движението на атакуващи в инфраструктурата и намалява риска един компрометиран актив да доведе до мащабен пробив.
Защо мрежовата сегментация е важна за защитата от ransomware?
При ransomware атака сегментацията ограничава страничното придвижване (lateral movement) на атакуващите. Това може да предотврати разпространението от една работна станция към сървъри, архиви, бази данни и критични бизнес системи.
Какви системи трябва да бъдат отделени в различни мрежови зони?
Обикновено се сегментират потребителските устройства, сървърите, резервните копия, администраторските системи, мрежите за гости, облачните среди, критичните бази данни и системите с чувствителна информация.
Какво означава принципът „deny by default“?
Това е подход, при който цялата комуникация между сегментите е забранена по подразбиране, а се разрешава само трафикът, който има ясно дефинирана бизнес необходимост.
Какви технологии се използват за мрежова сегментация?
Организациите използват VLAN-и, защитни стени (firewalls), Access Control Lists (ACLs), Network Access Control (NAC) решения, Zero Trust архитектури и политики за контрол на достъпа, базирани на идентичност.
Автор: Мария Велева
Управляващ партньор @ БАЛКАН ЗАСТРАХОВАТЕЛНИ БРОКЕРИ | Публикувано на
С над 20 години опит в застрахователното посредничество и EMBA по финанси, Мария съветва бизнеса относно имуществено застраховане, застраховане на отговорности, рискови стратегии и корпоративни финанси в Югоизточна Европа.