
Как безопасно да изолирате заразени устройства
Подозрително влизане в системата, неочаквана активност по криптиране на файлове или сигнал от система за защита на крайни устройства могат да се превърнат в инцидент за целия бизнес само за минути. Да знаете как да изолирате компрометирани устройства дава на организацията време да спре придвижването на атакуващия, да защити чувствителните данни и да запази доказателствата, необходими за възстановяване, регулаторни решения и евентуална застрахователна претенция.
Изолирането не означава просто да изключите всичко. Целта е да се прекъсне връзката на засегнатото устройство със системите, които може да увреди, като същевременно се запази необходимият достъп за упълномощените специалисти, които ще извършат разследването. Правилният подход зависи от естеството на заплахата, ролята на устройството и от това дали инцидентът все още е активен.
Как да изолирате компрометирани устройства, без да влошите инцидента
Първият приоритет е ограничаването на инцидента. Компрометиран лаптоп, сървър, виртуална машина, мобилно устройство или мрежов компонент може да комуникира с нападател, да разпространява зловреден софтуер, да събира идентификационни данни или да криптира споделени файлове. Всяка допълнителна минута, през която устройството остава свързано, може да увеличи оперативните прекъсвания и финансовите щети.
Започнете като потвърдите сигнала чрез вашия екип по сигурност, доставчик на управлявани услуги за откриване на заплахи или доверен ИТ партньор. Не чакайте абсолютна сигурност, когато има ясни признаци за компрометиране, като съобщения за рансъмуер, необичайни административни акаунти, неоторизирани инструменти за отдалечен достъп, многократни неуспешни опити за вход или необясним изходящ трафик. Обикновено е по-безопасно първо да ограничите заплахата и веднага след това да започнете разследването.
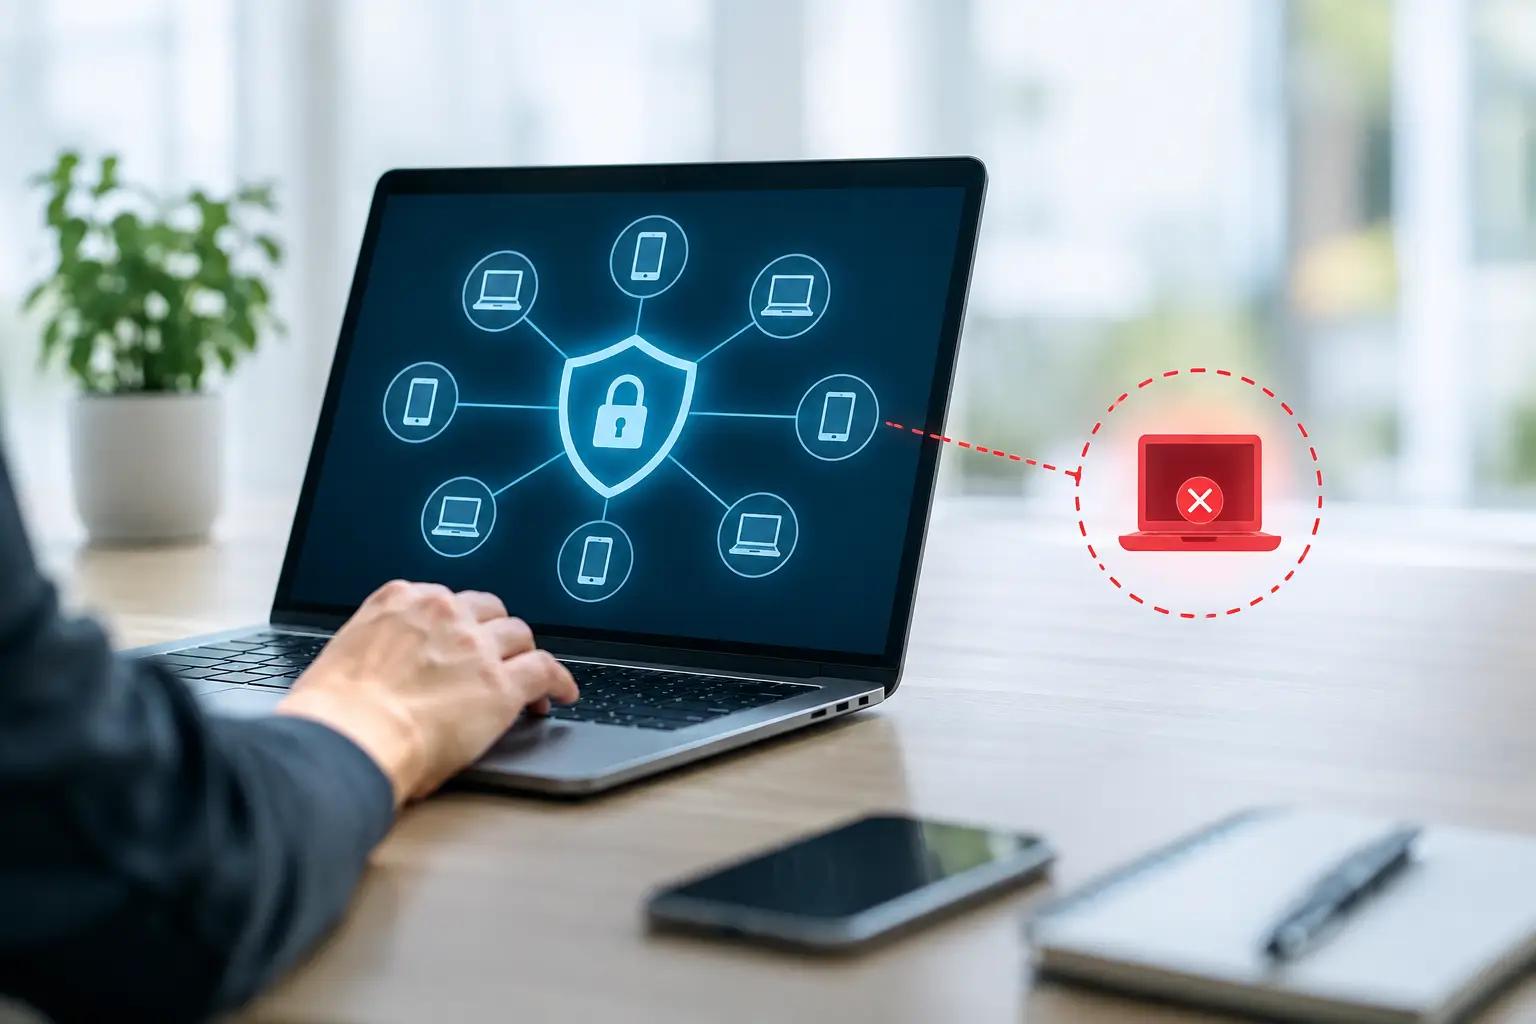
При стандартна работна станция на служител прекъснете връзката с корпоративната мрежа чрез изключване на Ethernet кабела, деактивиране на Wi‑Fi и прекъсване на VPN достъпа. Ако вашата платформа за откриване и реакция на крайни устройства (EDR) поддържа изолиране на устройство, използвайте тази функционалност. Изолирането чрез EDR обикновено блокира мрежовите комуникации, като същевременно запазва ограничен канал за управление от екипа по сигурност. В много случаи това е за предпочитане пред простото изключване на устройството.
При сървъри и критична инфраструктура ограничаването на достъпа изисква по-внимателен подход. Изключването на производствен сървър без анализ на зависимостите може да прекъсне клиентски услуги, обработка на плащания, производствени процеси или дейности, свързани с безопасността. Работете със собствениците на системата, за да изолирате сървъра чрез правила на защитната стена, контрол на мрежовия достъп, групи за сигурност или специално предназначена карантинна мрежа. Ограничете входящите и изходящите връзки само до тези, които са необходими за реакцията при инцидента.
Не позволявайте на потребителите да свързват отново устройство само защото изглежда, че работи нормално. Много компрометирания нямат видими симптоми. Устройството трябва да остане изолирано, докато екипът по реакция не разбере причината, обхвата на инцидента и необходимите действия за отстраняване.
Кога не трябва да изключвате устройството
Изключването на компрометирано устройство може да изглежда като най-бързият начин за овладяване на ситуацията, но така може да бъде загубена ценна информация, съхранявана в паметта. Там може да има злонамерени процеси, ключове за криптиране, активни мрежови връзки, вписани потребители и други данни, които помагат на разследващите да установят какво се е случило.
Когато е възможно, оставете устройството включено, но изолирано от мрежата, особено при съмнение за рансъмуер, компрометиране на бизнес електронна поща, вътрешна заплаха или сложна атака. Екипът за реакция при инциденти може да събере съдържанието на паметта и необходимите логове, преди системата да бъде преинсталирана или възстановена.
Съществуват и изключения. Ако устройството създава непосредствен физически риск, активно криптира голям обем критични за бизнеса файлове или предизвиква сериозна оперативна криза, бързото изключване може да бъде оправдано. Документирайте кой е взел решението, кога е взето и какво е било наблюдавано. Тази информация е полезна както за техническото разследване, така и за застрахователната документация.
Ограничете достъпа на идентичността, а не само на устройството
Компрометираното устройство често е само една част от инцидента. Нападателите редовно използват откраднати пароли, сесийни токени, привилегировани акаунти, облачни приложения и инструменти за отдалечено управление, за да преминат отвъд първоначалното устройство. Изолирането на машината без ограничаване на достъпа чрез идентичности може да остави нападателя вътре в средата.
Сменете паролите на засегнатите потребители и незабавно деактивирайте акаунти с подозрителна активност. Прекратете активните сесии за електронна поща, облачни хранилища, CRM системи, административни портали и услуги за отдалечен достъп. Изисквайте многофакторна автентикация навсякъде, където тя все още не е активирана, с особено внимание към административните и финансовите акаунти.
Прегледайте внимателно привилегирования достъп. Ако компрометираното устройство е било използвано от администратор, приемете, че административните идентификационни данни може да са били изложени на риск, докато не бъде доказано обратното. Сменете паролите, прегледайте последните промени в правата за достъп и проверете за новосъздадени акаунти. Ограничете административния достъп само до хората, които активно участват в реакцията и възстановяването.
На електронната поща трябва да се обърне специално внимание. Компрометирана пощенска кутия може да бъде използвана за изпращане на фалшиви фактури, пренасочване на плащания, разпространение на злонамерени връзки или представяне за ръководители. Деактивирайте правилата за препращане, проверете делегираните права, прегледайте изпратените съобщения и предупредете финансовите екипи преди да предприемат действия по необичайни искания за плащане.
Разделете засегнатите системи от чистите системи
Ефективната изолация е мрежов и бизнес процес, а не еднократно действие. Екипът за реакция трябва да идентифицира кои системи са комуникирали със съмнителното устройство и кои активи споделят идентификационни данни, приложения, хранилища или административни инструменти с него.
Разделете средата на практически зони. Дръжте засегнатите устройства в карантина, защитавайте критичните бизнес системи чрез строги правила на защитните стени и поддържайте чист управленски канал за упълномощените специалисти. Споделените дискове, резервните копия, контролерите на домейн, облачните среди и шлюзовете за отдалечен достъп трябва да бъдат оценени рано, защото могат да позволят бързо разпространение на атаката.
Помислете за следните действия по ограничаване на достъпа, когато доказателствата ги оправдават:
- Блокирайте известни злонамерени IP адреси, домейни, файлови хешове и индикатори за компрометиране на ниво защитна стена, DNS, имейл шлюз и крайни устройства.
- Деактивирайте ненужния достъп чрез Remote Desktop, инструменти за отдалечено управление и VPN, докато акаунтите и логовете не бъдат прегледани.
- Временно ограничете достъпа до файлови споделяния и общи облачни папки при съмнение за рансъмуер или необичайна масова активност по файлове.
- Преместете засегнатите виртуални машини в изолирани мрежови сегменти и прегледайте моментните снимки преди възстановяване.
- Потвърдете, че резервните копия са защитени от промяна, изтриване и неоторизиран достъп, преди да бъдат използвани за възстановяване.
Избягвайте мащабни промени, които причиняват ненужни прекъсвания без ясна цел. Блокирането на целия интернет достъп или деактивирането на всички потребителски акаунти може да е оправдано при бързо разпространяваща се атака, но може също да спре критични бизнес процеси. Решението трябва да отчита скоростта на заплахата, чувствителността на засегнатите данни и наличните доказателства.
Запазете доказателствата и водете документация за инцидента
Ограничаването на инцидента не бива да пречи на разследването. Съхранете съответните логове от крайни устройства, защитни стени, системи за управление на идентичности, платформи за електронна поща, облачни услуги и резервни копия. Запишете имената на устройствата, IP адресите, потребителите, часовете на сигналите, предприетите действия и лицата, които са ги одобрили.
Добрата документация защитава организацията по няколко начина. Тя подпомага установяването на първоначалната точка на достъп и засегнатите данни, подкрепя защитими регулаторни уведомления и показва, че организацията е действала отговорно. Освен това предоставя на застрахователи, адвокати и криминалистични експерти необходимата фактическа хронология за оценка на събитието.
Не преинсталирайте или не изтривайте устройство, преди отговорникът по реакцията при инциденти да е одобрил това, освен ако непосредствена опасност или сериозно прекъсване на бизнеса не налагат незабавни действия. Преинсталирането може да бъде необходимо, но извършването му твърде рано може да унищожи доказателства за постоянство на атаката, достъп до данни или дейността на нападателя.
Ако е възможно да са засегнати лични данни, здравна информация, платежни данни или поверителни клиентски записи, включете навреме юридическите и експертите по защита на данните. Задълженията за уведомяване зависят от законодателството, договорите и характера на данните. Техническите действия и правният анализ трябва да вървят паралелно.
Координирайте киберзастраховането и реакцията при инциденти още в началото
Киберзастраховката може да помогне за покриване на разходи за дигитална криминалистика, правна помощ, уведомяване на засегнати лица, загуби от прекъсване на дейността, възстановяване и определени претенции за отговорност в зависимост от условията на полицата. Въпреки това застраховката не е заместител на ограничаването на инцидента. Решенията относно покритието могат да бъдат повлияни от закъсняло уведомяване, неразрешени разходи или неспазване на условията на полицата.
Уведомете своя брокер или застраховател веднага щом инцидентът достигне прага за докладване по полицата. Проверете дали се изисква използването на конкретни юридически консултанти, криминалистични компании, специалисти по преговори при рансъмуер или експерти по публични комуникации. Използването на одобрени доставчици може да бъде условие по полицата и ранната координация предотвратява бъдещи спорове.
Поддържайте комуникацията точна и основана само на потвърдени факти. Избягвайте предположения относно нападателя, броя на засегнатите записи или крайните финансови последици преди разследването да е установило това. Дисциплинираният подход защитава както оперативните решения, така и възможността на организацията успешно да управлява застрахователна претенция.
InsureCyberSec помага на организациите да свържат техническите мерки за сигурност с готовността за киберзастраховане, така че процедурите за ограничаване, контактите при инцидент и очакванията за покритие да бъдат подготвени още преди възникването на криза.
Възстановявайте само след премахване на заплахата
Устройството е готово да бъде върнато в експлоатация едва когато е установено, че заплахата е напълно премахната. Това може да изисква пълно възстановяване от надежден образ, коригиране на използваните уязвимости, премахване на неоторизирани инструменти, смяна на идентификационни данни и възстановяване на проверени данни от защитени резервни копия.
Преди да свържете отново системите, уверете се, че защитата на крайните устройства е активна, операционната система и приложенията са актуализирани и мониторингът събира необходимите данни. Прегледайте мрежовите правила и правата за достъп, които може да са били променени по време на инцидента. Тествайте възстановените услуги контролирано, преди да ги предоставите на цялата мрежа.
Най-полезната финална стъпка е да превърнете инцидента в практически план за подобрение. Тествайте процедурите за изолация, определете кой има правомощия да изключва критични системи, поддържайте актуален инвентар на активите и се уверете, че ИТ екипът, ръководството, юридическите консултанти и застрахователните контакти могат бързо да се свържат помежду си. Когато следващият сигнал се появи, яснотата през първия час може да защити много повече от едно устройство.
Често задавани въпроси
1. Какво означава изолиране на компрометирано устройство?
Изолирането на компрометирано устройство е процес на ограничаване на мрежовия му достъп, за да се предотврати разпространението на кибератака, зловреден софтуер или неоторизиран достъп до други системи, като същевременно се запази възможност за разследване и възстановяване.
2. Кога трябва да изолирате компрометирано устройство?
Устройството трябва да бъде изолирано веднага щом има надеждни признаци за компрометиране, като ransomware активност, подозрителни входове в системата, необичайни администраторски акаунти, неоторизиран отдалечен достъп или подозрителен изходящ трафик.
3. Трябва ли да изключите компютъра след откриване на киберинцидент?
Не винаги. Изключването може да унищожи важни доказателства, съхранявани в паметта на устройството. В повечето случаи е по-добре системата да остане включена, но изолирана от мрежата, докато екипът по киберсигурност извърши анализ.
4. Какви са най-добрите практики за изолиране на заразен компютър?
Най-добрите практики включват прекъсване на Wi-Fi и VPN връзките, откачане на Ethernet кабела, използване на EDR изолация, блокиране на злонамерени IP адреси и ограничаване на достъпа до критични мрежови ресурси.
5. Защо е важно да защитите потребителските акаунти по време на инцидент?
Киберпрестъпниците често използват откраднати пароли и активни сесии, за да се придвижват в мрежата. Смяната на пароли, деактивирането на подозрителни акаунти и налагането на многофакторна автентикация помагат да се спре достъпът на нападателите.
Автор: Александър Бойчев
LinkedIn: https://www.linkedin.com/in/alexander-boychev/